

Siber dolandırıcıların hedefinde tatil rezervasyonları var
Siber güvenlik şirketi Kaspersky, son bir yılda seyahat ve ulaşım platformlarını hedef alan 268 binden fazla siber saldırı girişimi tespit etti. Dolandırıcıların en sık kullandığı markalar Emirates ve Uber olurken, saldırıların önemli bölümü banka ve ödeme bilgilerini ele geçirmeyi amaçlıyor.

Turizm Güncel – Dış Haberler
Siber suçlular, seyahat rezervasyonları ve ödeme bilgilerini ele geçirmek için tanınmış turizm ve ulaşım markalarını kullanmaya devam ediyor. Kaspersky'nin yayımladığı araştırmaya göre, 2025'in ikinci çeyreği ile 2026'nın ilk çeyreği arasında büyük seyahat, ulaşım ve rezervasyon platformlarını hedef alan yaklaşık 268 bin siber saldırı girişimi tespit edildi.
Araştırmaya göre saldırıların büyük bölümü ulaşım şirketlerini hedef aldı. Tespit edilen 262 bin 663 saldırı girişiminin yüzde 61'inde dolandırıcılar Emirates, yüzde 37'sinde ise Uber kimliğine büründü. İncelenen diğer markalar ise saldırılarda daha sınırlı ölçüde kullanıldı.
Hedef banka ve kredi kartı bilgileri
Kaspersky, saldırılarda en sık kullanılan zararlı yazılımın Truva atı (Trojan) olduğunu açıkladı. Tespit edilen tehditlerin yüzde 30,5'ini bu yazılımlar oluştururken, yüzde 22,5'ini ise banka hesapları ile ödeme bilgilerini çalmayı hedefleyen bankacılık Truva atları oluşturdu.
Şirket, siber suçluların yalnızca rezervasyon bilgilerini değil, banka hesapları ve kredi kartı verilerini de ele geçirmeyi amaçladığını belirtti. Özellikle tatil dönemlerinde sık yapılan ödemeler ve zaman baskısının dolandırıcılık girişimlerini kolaylaştırdığına dikkat çekildi.
Ryanair adına sahte tazminat tuzağı
Kaspersky'nin incelediği örneklerden birinde dolandırıcılar, Ryanair adına hazırladıkları sahte bir internet sitesi üzerinden kullanıcılara uçuş tazminatı vaat etti. Tazminatı alabilmeleri için kullanıcıların hesap bilgilerini girmeleri veya küçük bir işlem ücreti ödemeleri istendi.
Sahte sayfada yer alan geri sayım sayacıyla kullanıcılar üzerinde zaman baskısı oluşturuldu. Kaspersky, havayolu şirketlerinin iade veya tazminat işlemleri için ön ödeme talep etmediğini ve saniyeler içinde karar verilmesini istemediğini hatırlattı.
Yolculara güvenlik uyarısı
Kaspersky, seyahat rezervasyonlarının e-posta, kısa mesaj veya sosyal medyadaki bağlantılar yerine doğrudan resmi internet siteleri ya da uygulamalar üzerinden yapılmasını tavsiye etti.
Şirket ayrıca ödeme bilgileri girilmeden önce internet adresinin mutlaka kontrol edilmesi, farklı hesaplarda farklı şifreler kullanılması ve çok faktörlü kimlik doğrulamanın etkinleştirilmesi gerektiğini vurguladı. Uygulamaların ise yalnızca resmi mağazalardan indirilmesi ve QR kodlarının güvenilir kaynaklardan taranması önerildi.

İlgili Haberler

Golf turizmi ile yılda ekonomiye 200 milyon euro ek katkı
Türkiye golf turizminde son yıllarda uluslararası arenada bilinirliğini artırırken, ekonomiye de ek olarak yaklaşık 200 milyon euroluk katkı sağlıyor.

ANEX'ten şirket sahibi Neşet Koçkar'ın gözaltısıyla ilgili açıklama
ANEX, Antalya'da yürütülen bir soruşturma kapsamında gözaltına alınan Neşet Koçkar ile ilgili bir açıklama yayınladı.
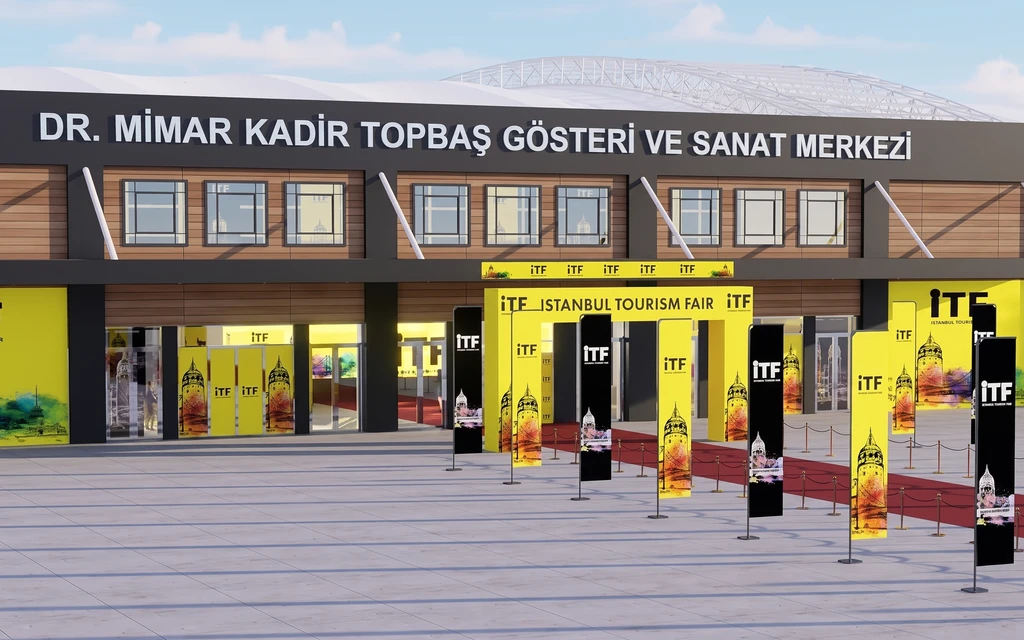
İstanbul Turizm Fuarı'nın adresi değişiyor! Fuar alanı 2,5 kat büyüyecek
Bu yıl yine on binlerce kişiyi ağırlayan ve sektör profesyonellerin yer aldığı İstanbul Turizm Fuarı’nın yoğun katılım ve artan ilgi nedeniyle 2027’de IFM’ye taşınacağı öğrenildi.
