

BookingCom’da veri ihlali krizi
Online rezervasyon platformu BookingCom, veri ihlali yaşandığını doğruladı. Almanya’daki kullanıcılar bilgilendirilirken, şirket ödeme bilgilerinin etkilenmediğini açıkladı.

Turizm Güncel – Dış Haberler
Online rezervasyon platformu BookingCom, siber saldırıya uğradığını ve bazı müşteri verilerine yetkisiz erişim sağlandığını duyurdu. Şirket, Almanya’daki kullanıcılarına gönderdiği e-postalarla veri ihlali konusunda bilgilendirme yaptı.
Şirket tarafından yapılan açıklamada, “şüpheli faaliyetlerin” tespit edildiği ve üçüncü kişilerin bazı rezervasyon bilgilerine erişmiş olabileceği belirtildi. Booking, olayın ardından hızlı şekilde müdahale edildiğini, etkilenen rezervasyonların PIN kodlarının güncellendiğini ve kullanıcıların bilgilendirildiğini açıkladı.
Yetkisiz erişim kapsamında; rezervasyon detayları, isimler, e-posta adresleri, telefon numaraları ve kullanıcıların konaklama tesisleriyle paylaştığı diğer bilgilerin yer alabileceği ifade edildi. Şirket, kullanıcıları şüpheli e-posta ve aramalara karşı dikkatli olmaları konusunda uyararak, herhangi bir bağlantıya tıklamadan önce platformla iletişime geçmelerini tavsiye etti.
Booking’in müşterilere gönderdiği bilgilendirme ile şirketin resmi açıklaması arasında dikkat çeken bir çelişki ortaya çıktı. Müşterilere iletilen yazıda posta adreslerinin de sızdırılmış olabileceği belirtilirken, şirket sözcüsü bu bilgiyi yalanladı ve posta adreslerinin etkilenmediğini savundu. Açıklamada yalnızca rezervasyonlarla bağlantılı e-posta adreslerine erişilmiş olabileceği ifade edildi.
Şirket, kendi sistemlerinden herhangi bir ödeme bilgisinin ele geçirilmediğini vurguladı. Ancak olası kimlik avı (phishing) saldırılarına karşı uyarıda bulunan Booking, müşterilerden e-posta, telefon, WhatsApp ya da SMS yoluyla kredi kartı bilgisi veya para transferi talep etmeyeceğini özellikle belirtti.
Öte yandan şirket, saldırının kapsamına ilişkin birçok soruya yanıt vermedi. Almanya’da kaç müşterinin etkilendiği, hangi sistemlerin hedef alındığı ve saldırının doğrudan platforma mı yoksa iş ortakları üzerinden mi gerçekleştiği konusunda bilgi paylaşılmadı.
Ayrıca olayın Avrupa Birliği veri koruma mevzuatı kapsamında resmi bir veri ihlali olup olmadığına dair net bir açıklama yapılmadı. Şirket yalnızca ilgili veri koruma otoriteleriyle iş birliği içinde çalıştığını belirtti.

İlgili Haberler
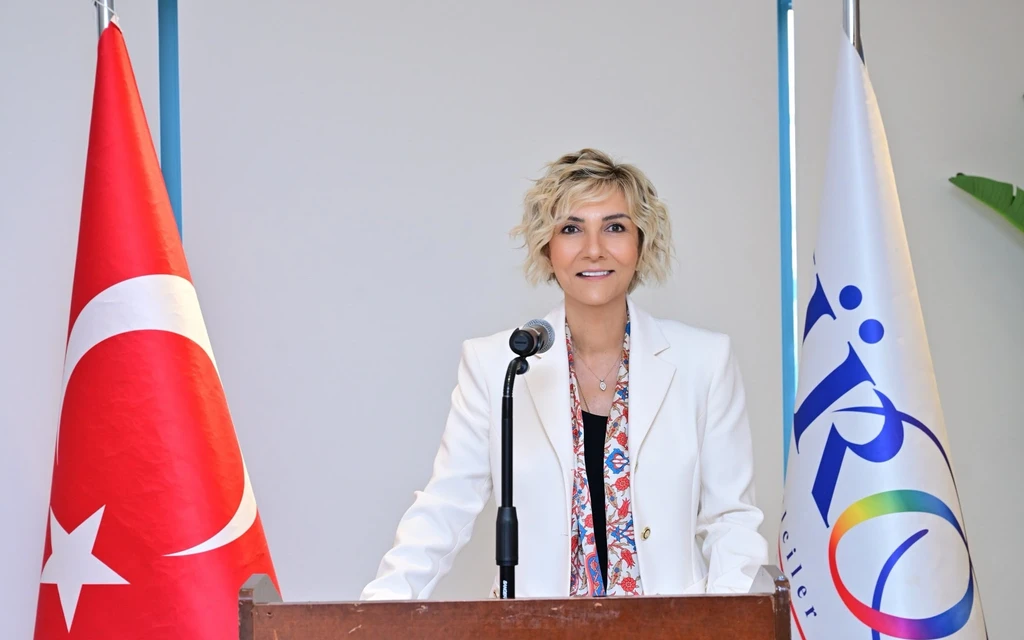
TÜROB Başkanı Eresin'den sektörle ilgili dikkat çeken sözler: Sorun doluluk değil karlılık
TÜROB'un aylık bilgilendirme toplantısı İstanbul'da yapıldı. TÜROB Başkanı Müberra Eresin, doluluk oranlarının geçen yılın üzerinde olduğunu belirtirken; sektördeki asıl sorunun karlılık olduğunu söyledi.
TUI Airline 25 yeni rotayı yaz programına ekledi
TUI Airline, 2027 yaz dönemine ilişkin uçuş programını açıkladı. Kapasitenin 2027’de yüzde 4,6 oranında artması beklenirken, yeni program kapsamında Avrupa genelinde 25 yeni rota açılacak.

Rus turistler en çok parayı Türkiye'de harcadı! ATOR verileri açıkladı
Rus turistlerin 2026 yılı Mayıs-Eylül dönemi arasında satın aldığı en pahalı turlar açıklandı. ATOR tarafından açıklanan verilere göre 10 kişilik aralarında 2 de çocuğun bulunduğu grubun Antalya’da yaptığı 27 gece konaklamalı tur, uçuş dahil 30 milyon 375 bin ruble (yaklaşık 365 bin dolar) tuttu.
